Domain apzi.de kaufen?
Wir ziehen mit dem Projekt
apzi.de um.
Sind Sie am Kauf der Domain
apzi.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain apzi.de kaufen?
Wie können Unternehmen ihre Systeme gegen potenzielle Angriffsszenarien absichern?
Unternehmen können ihre Systeme durch regelmäßige Updates und Patches, die Implementierung von Firewalls und Antivirensoftware sowie Schulungen für Mitarbeiter zur Sensibilisierung für Phishing- und Social Engineering-Angriffe absichern. Zudem ist die Nutzung von sicheren Passwörtern und die Implementierung von Zugriffsbeschränkungen auf sensible Daten empfehlenswert. Ein regelmäßiges Monitoring und die Durchführung von Penetrationstests können helfen, potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben. **
Was sind die häufigsten Angriffsszenarien im Bereich der Cyber-Security?
Die häufigsten Angriffsszenarien im Bereich der Cyber-Security sind Phishing, Malware-Infektionen und Distributed Denial of Service (DDoS) Angriffe. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware-Infektionen erfolgen durch schädliche Software, die in Systeme eindringt und Schaden anrichtet. DDoS-Angriffe überlasten Netzwerke oder Server, um sie unbrauchbar zu machen. **


Ähnliche Suchbegriffe für Angriffsszenarien
Top-Angebote
Produkte zum Begriff Angriffsszenarien:
-
Gewaltfreie Kommunikation - Mehr Verbundenheit durch wertschätzende Kommunikation - Robert Brand, Audio, 4061707402395Gewaltfreie Kommunikation - Mehr Verbundenheit Durch Wertschätzende Kommunikation Von Robert Brand, Tm Audio, Sprecher: Ricardo Phohleli, Sprache: Deutsch10,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
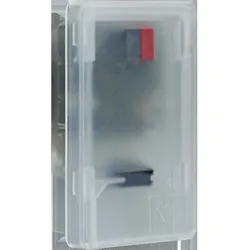
Ceag Leuchtensockel, AutomatisierungCeag Sicherheitst. Leuchtensockel GHG4101901R0295 Hersteller: Ceag Sicherheitst. Bezeichnung: Leuchtensockel Typ: GHG4101901R0295 Ceag Sicherheitst. Leuchtensockel GHG4101901R0295: weitere Details , EAN: 4250217402890.179,27 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
MDT Dämmerungssensor, AutomatisierungMDT technologies Dämmerungs-Temperatur-Sensor SCN-DTSEN1.01 Hersteller: MDT technologies Bezeichnung: Dämmerungs-Temperatur-Sensor Typ: SCN-DTSEN1.01 Bussystem KNX: ja Bussystem KNX-Funk: nein Bussystem Funkbus: nein Bussystem LON: nein Bussystem Powernet: nein Andere Bussysteme: ohne Funk bidirektional: nein Ausführung: Mehrfach-Sensor Montageart: Aufputz Leistungsaufnahme: 0,3 W Mit Busankopplung: ja Mit DCF77: nein Akustisches Signal: nein Mit Heizung: nein Farbe: sonstige Wetterstation: nein Schutzart (IP): IP44 Der KNX Dämmerungs-Temperatursensor erfasst und wertet die Aussenhelligkeit und Aussentemperatur aus. Der Helligkeitssensor erfasst Dämmerung und Helligkeit, während der Temperatursensor die Aussentemperatur misst. Für jeden Messwert können zwei Schwellwerte festgelegt werden. Eine Ein-/Ausschaltverzögerung je Schwellwert ist einstellbar. Es wird ein Tag/Nacht-Objekt bereitgestellt. Dämmerungswert: 10 bis 1000 Lux. Temperaturbereich: -20 bis +55 °C. Schutzart: IP44. Abmessungen (H x B x T): 77 x 50 x 21 mm. Integrierter Busankoppler.136,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind?
Die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind, sind Phishing-Angriffe, Ransomware-Attacken und Datenlecks durch Insider-Bedrohungen. Diese Bedrohungen können zu finanziellen Verlusten, Rufschäden und rechtlichen Konsequenzen führen. Unternehmen müssen daher proaktiv Maßnahmen ergreifen, um sich vor diesen Angriffen zu schützen. **
-
Welche möglichen Angriffsszenarien sollten bei der Entwicklung von Sicherheitsmaßnahmen berücksichtigt werden?
1. Phishing-Angriffe, bei denen Benutzer dazu verleitet werden, vertrauliche Informationen preiszugeben. 2. Denial-of-Service-Angriffe, die die Verfügbarkeit von Systemen beeinträchtigen. 3. Malware-Infektionen, die dazu führen können, dass Angreifer Zugriff auf sensible Daten erhalten. **
-
Was sind typische Angriffsszenarien im Bereich der Cyber-Sicherheit und wie können sie effektiv abgewehrt werden?
Typische Angriffsszenarien sind Phishing, Malware-Infektionen und DDoS-Angriffe. Sie können effektiv durch regelmäßige Schulungen der Mitarbeiter, Einsatz von Antiviren-Software und Firewalls sowie regelmäßige Updates und Patches abgewehrt werden. Zudem ist eine umfassende Sicherheitsstrategie, die Verschlüsselung, Zugriffskontrollen und regelmäßige Sicherheitsaudits umfasst, entscheidend. **
-
Welche potenziellen Angriffsszenarien sollten bei der Entwicklung von IT-Sicherheitsmaßnahmen berücksichtigt werden?
Bei der Entwicklung von IT-Sicherheitsmaßnahmen sollten potenzielle Angriffsszenarien wie Phishing, DDoS-Angriffe und Malware-Infektionen berücksichtigt werden. Es ist wichtig, auch Insider-Bedrohungen und Social Engineering-Attacken in Betracht zu ziehen. Zudem sollten Schwachstellen in der Software und Hardware sowie unzureichende Zugriffskontrollen beachtet werden. **
Wie können Codeknacker ihre Fähigkeiten in der Kryptographie und Cyber-Sicherheit verbessern, um sich auf verschiedene Angriffsszenarien vorzubereiten?
Codeknacker können ihre Fähigkeiten in Kryptographie und Cyber-Sicherheit verbessern, indem sie sich mit verschiedenen Verschlüsselungstechniken vertraut machen und diese analysieren. Sie können auch an Capture-the-Flag-Wettbewerben teilnehmen, um praktische Erfahrungen im Lösen von Sicherheitsproblemen zu sammeln. Zudem ist es wichtig, sich über aktuelle Sicherheitslücken und Angriffstechniken auf dem Laufenden zu halten, um sich auf verschiedene Angriffsszenarien vorzubereiten. Schließlich können Codeknacker von der Zusammenarbeit mit anderen Experten in der Branche profitieren, um ihr Wissen und ihre Fähigkeiten weiter zu verbessern. **
Top-Angebote
Produkte zum Begriff Angriffsszenarien:
-
Chicco Digitaler Audio-Babymonitor, DECT-Technologie, Zwei-Wege-Kommunikation, 5 (Babyphone Audio, 300 m) (00011991000000)Chicco Digitaler Audio-Babymonitor, DECT-Technologie, Zwei-Wege-Kommunikation, 5 (Babyphone Audio, 300 m) (00011991000000)61,04 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Festo - Marke für Technologie, Innovation, Bildung, Wissen und Verantwortung, Fachbücher von Patricia PiekenbrockWas ist das Wesen einer Marke? Wie lässt es sich erfassen und was zeichnet es aus? Logos, Farben, Formen, Schriftzüge - natürlich soll eine Marke auf den ersten Blick erkennbar und zugleich unverwechselbar sein. Aber was macht eine Marke tatsächlich lebendig und vor allem zukunftsfähig in einer Welt, die sich zwischen analogem Klimawandel und digitaler Transformation bewegt? Es sind Menschen, die die Marke Festo prägen. Eingebettet in einer global agierenden Weltgemeinschaft sind sie Markenbotschafter eines lebendigen Netzwerks. Ein grosses Wort, das Verantwortung birgt. Denn Eigenschaften einer Marke werden nur dann wahrnehmbar, wenn sie zur kulturellen Substanz eines Unternehmens gehören. So prägt die Marke auch den Menschen. Wo steht die Marke Festo und wo möchte sie hin? Ziel des Familienunternehmens ist es, nachhaltige Lösungen für Mensch, Tier und Umwelt zu entwickeln und auf den Weg in eine verantwortungsvolle Zukunft zu bringen. Um dieses Markenversprechen einzulösen, setzt Festo auf die Dimensionen Technologie, Innovation, Bildung, Wissen und Verantwortung.39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gewaltfreie Kommunikation - Mehr Verbundenheit durch wertschätzende Kommunikation - Robert Brand, Audio, 4061707402395Gewaltfreie Kommunikation - Mehr Verbundenheit Durch Wertschätzende Kommunikation Von Robert Brand, Tm Audio, Sprecher: Ricardo Phohleli, Sprache: Deutsch10,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen ihre Systeme gegen potenzielle Angriffsszenarien absichern?
Unternehmen können ihre Systeme durch regelmäßige Updates und Patches, die Implementierung von Firewalls und Antivirensoftware sowie Schulungen für Mitarbeiter zur Sensibilisierung für Phishing- und Social Engineering-Angriffe absichern. Zudem ist die Nutzung von sicheren Passwörtern und die Implementierung von Zugriffsbeschränkungen auf sensible Daten empfehlenswert. Ein regelmäßiges Monitoring und die Durchführung von Penetrationstests können helfen, potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben. **
-
Was sind die häufigsten Angriffsszenarien im Bereich der Cyber-Security?
Die häufigsten Angriffsszenarien im Bereich der Cyber-Security sind Phishing, Malware-Infektionen und Distributed Denial of Service (DDoS) Angriffe. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware-Infektionen erfolgen durch schädliche Software, die in Systeme eindringt und Schaden anrichtet. DDoS-Angriffe überlasten Netzwerke oder Server, um sie unbrauchbar zu machen. **
-
Was sind die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind?
Die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind, sind Phishing-Angriffe, Ransomware-Attacken und Datenlecks durch Insider-Bedrohungen. Diese Bedrohungen können zu finanziellen Verlusten, Rufschäden und rechtlichen Konsequenzen führen. Unternehmen müssen daher proaktiv Maßnahmen ergreifen, um sich vor diesen Angriffen zu schützen. **
-
Welche möglichen Angriffsszenarien sollten bei der Entwicklung von Sicherheitsmaßnahmen berücksichtigt werden?
1. Phishing-Angriffe, bei denen Benutzer dazu verleitet werden, vertrauliche Informationen preiszugeben. 2. Denial-of-Service-Angriffe, die die Verfügbarkeit von Systemen beeinträchtigen. 3. Malware-Infektionen, die dazu führen können, dass Angreifer Zugriff auf sensible Daten erhalten. **
Ähnliche Suchbegriffe für Angriffsszenarien
-
Ceag Leuchtensockel, AutomatisierungCeag Sicherheitst. Leuchtensockel GHG4101901R0295 Hersteller: Ceag Sicherheitst. Bezeichnung: Leuchtensockel Typ: GHG4101901R0295 Ceag Sicherheitst. Leuchtensockel GHG4101901R0295: weitere Details , EAN: 4250217402890.179,27 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
MDT Dämmerungssensor, AutomatisierungMDT technologies Dämmerungs-Temperatur-Sensor SCN-DTSEN1.01 Hersteller: MDT technologies Bezeichnung: Dämmerungs-Temperatur-Sensor Typ: SCN-DTSEN1.01 Bussystem KNX: ja Bussystem KNX-Funk: nein Bussystem Funkbus: nein Bussystem LON: nein Bussystem Powernet: nein Andere Bussysteme: ohne Funk bidirektional: nein Ausführung: Mehrfach-Sensor Montageart: Aufputz Leistungsaufnahme: 0,3 W Mit Busankopplung: ja Mit DCF77: nein Akustisches Signal: nein Mit Heizung: nein Farbe: sonstige Wetterstation: nein Schutzart (IP): IP44 Der KNX Dämmerungs-Temperatursensor erfasst und wertet die Aussenhelligkeit und Aussentemperatur aus. Der Helligkeitssensor erfasst Dämmerung und Helligkeit, während der Temperatursensor die Aussentemperatur misst. Für jeden Messwert können zwei Schwellwerte festgelegt werden. Eine Ein-/Ausschaltverzögerung je Schwellwert ist einstellbar. Es wird ein Tag/Nacht-Objekt bereitgestellt. Dämmerungswert: 10 bis 1000 Lux. Temperaturbereich: -20 bis +55 °C. Schutzart: IP44. Abmessungen (H x B x T): 77 x 50 x 21 mm. Integrierter Busankoppler.136,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
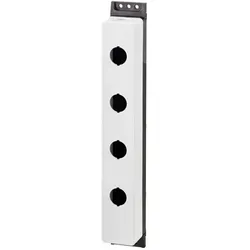
Eaton Aufbaugehäuse, AutomatisierungDas Aufbaugehäuse von Eaton, Modell M22-FI4, ist eine robuste und vielseitige Lösung für die Industrieautomatisierung. Hergestellt aus hochwertigem Kunststoff und ausgestattet mit Edelstahlschrauben, bietet es eine zuverlässige und langlebige Konstruktion. Das Gehäuse ist für die Montage von bis zu vier Einbaustellen konzipiert und ermöglicht die Integration verschiedener Bedienelemente wie Drucktasten, Wahltasten und Leuchtmelder. Die durchdachte Gestaltung umfasst eine rückseitige und seitliche Leitungseinführung, die eine flexible Installation ermöglicht. Mit einem ansprechenden Design in RAL 7035 und anthrazitfarbenem Gehäuseunterteil fügt sich das Produkt harmonisch in verschiedene Umgebungen ein. Das Aufbaugehäuse ist nicht nur funktional, sondern auch für den Einsatz in anspruchsvollen industriellen Anwendungen geeignet. - Hergestellt aus hochwertigem Kunststoff mit Edelstahlschrauben für erhöhte Langlebigkeit - Bietet Platz für bis zu vier Einbaustellen, ideal für verschiedene Bedienelemente - Flexible Leitungseinführungen: 1 x M20 rückseitig und 2 x M20 seitlich - Geeignet für den Einsatz in Industrieautomatisierungsanwendungen.32,28 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
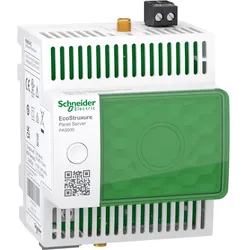
Schneider PAS600, AutomatisierungDer Schneider PAS600 Panel Server Universal ist ein vielseitiges Verbindungsgateway, das speziell für die Integration von drahtlosen Endgeräten und Modbus RTU-Geräten entwickelt wurde. Mit seiner Ethernet-Schnittstelle (Modbus TCP) ermöglicht er eine nahtlose Kommunikation zwischen verschiedenen Automatisierungskomponenten. Der Server ist ideal für die Erweiterung bestehender Systeme und bietet umfassende Funktionen zur Überwachung und Verwaltung von Energieverbrauch und Leistung. Durch die integrierte Webserver-Technologie wird die Inbetriebnahme und Konfiguration erheblich vereinfacht, während die erweiterte Diagnosefunktion eine effiziente Fehlersuche ermöglicht. Der PAS600 ist für den Einsatz in anspruchsvollen Umgebungen konzipiert und bietet eine hohe Betriebstemperaturspanne sowie eine robuste Bauweise, die den Anforderungen der Industrieautomatisierung gerecht wird. - Bietet Alarmverwaltung über E-Mail für Endstromkreise - Echtzeit-Messungen von Energie, Leistung, Stromstärke und Spannung - Datenpuffer für ca. 1 Monat für Cloud-Anwendungen - Zwei 100Base-T-Ethernet RJ45-Anschlüsse für flexible Netzwerkanbindung - Erweiterte Diagnoseinformationen und Ereignisprotokolle zur Systemüberwachung.527,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind typische Angriffsszenarien im Bereich der Cyber-Sicherheit und wie können sie effektiv abgewehrt werden?
Typische Angriffsszenarien sind Phishing, Malware-Infektionen und DDoS-Angriffe. Sie können effektiv durch regelmäßige Schulungen der Mitarbeiter, Einsatz von Antiviren-Software und Firewalls sowie regelmäßige Updates und Patches abgewehrt werden. Zudem ist eine umfassende Sicherheitsstrategie, die Verschlüsselung, Zugriffskontrollen und regelmäßige Sicherheitsaudits umfasst, entscheidend. **
-
Welche potenziellen Angriffsszenarien sollten bei der Entwicklung von IT-Sicherheitsmaßnahmen berücksichtigt werden?
Bei der Entwicklung von IT-Sicherheitsmaßnahmen sollten potenzielle Angriffsszenarien wie Phishing, DDoS-Angriffe und Malware-Infektionen berücksichtigt werden. Es ist wichtig, auch Insider-Bedrohungen und Social Engineering-Attacken in Betracht zu ziehen. Zudem sollten Schwachstellen in der Software und Hardware sowie unzureichende Zugriffskontrollen beachtet werden. **
-
Wie können Codeknacker ihre Fähigkeiten in der Kryptographie und Cyber-Sicherheit verbessern, um sich auf verschiedene Angriffsszenarien vorzubereiten?
Codeknacker können ihre Fähigkeiten in Kryptographie und Cyber-Sicherheit verbessern, indem sie sich mit verschiedenen Verschlüsselungstechniken vertraut machen und diese analysieren. Sie können auch an Capture-the-Flag-Wettbewerben teilnehmen, um praktische Erfahrungen im Lösen von Sicherheitsproblemen zu sammeln. Zudem ist es wichtig, sich über aktuelle Sicherheitslücken und Angriffstechniken auf dem Laufenden zu halten, um sich auf verschiedene Angriffsszenarien vorzubereiten. Schließlich können Codeknacker von der Zusammenarbeit mit anderen Experten in der Branche profitieren, um ihr Wissen und ihre Fähigkeiten weiter zu verbessern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.